
套利实操笔记 05|别让套利软件先套利了你
越是看起来不需要学习、不需要测试,下载以后就能自动盈利的东西,越应该先弄清楚它的利润从哪里来。
如果一套策略低风险、收益稳定、操作简单,别人为什么要免费打包好送给你?
它到底靠套利赚钱,还是靠使用它的人赚钱?
天上没有掉馅饼的事情。
上一篇我分享了自己搭建套利监控的过程,也建议有时间、有 AI、设备又支持的人,可以动手做一个基础版本。
这两天发生的一件事,让我觉得这句话必须补充完整。
我说的“自己搭”,是让 AI 帮你理解数据和策略逻辑,再把自己需要的功能一点点做出来。
不是随便下载一个所谓的开源套利软件,把私钥填进去,然后等它自动替你赚钱。
最近就有人因为使用这类工具,钱包里的资产被转走。
一、自己搭监控和下载“一键套利”,是两回事
我上一篇建议自己搭监控,主要有两个原因。
第一是节省时间。
不用每天手动打开多家平台,反复检查价格、资金费率和盘口。
第二是加深自己对策略的理解。
监控应该显示什么数据、价差应该怎么计算、信号达到什么条件才提醒,这些功能都需要自己一点点确定。
整个过程主要是读取公开行情,不需要连接钱包,更不需要填写私钥。
但“一键套利软件”不一样。
只要它需要自动交易,就必须拥有发起交易和签名的能力。
当你把私钥填进去以后,交出去的不只是一次交易权限。
拿到私钥的人,可以控制这个钱包里的所有资产。
所以我现在判断一个工具,首先会看:
它只是读取数据,还是可以发起交易?
它需要连接钱包,还是直接索要私钥?
它的策略逻辑是否公开?
开发者通过什么方式获得收入?
如果这些问题都说不清楚,只剩下一句“稳定套利、下载即用”,我不会继续测试。
二、开源不等于安全,但公开逻辑值得学习
GitHub 开源的真正价值,是我们有机会阅读代码、学习策略。
它不是一张安全证书。
代码放在 GitHub,不代表有人完整审计过。
主程序看起来正常,也不能证明依赖包、安装脚本和下载的程序没有问题。
大多数人没有能力逐行检查完整项目,我自己也一样。
所以我现在更倾向于先把公开代码交给 GPT,只让它学习和拆解逻辑。
我会让 GPT 回答:
这套策略的利润从哪里来? 程序会调用哪些合约? 私钥在什么位置被读取? 会连接哪些外部地址? 安装依赖时会执行什么? 运行以后还会不会下载文件? 最终会发起哪些授权、签名和交易?
提示词可以这样写:
只分析代码,不执行任何命令。解释策略的完整盈利逻辑,列出依赖、外部请求、合约地址、私钥读取位置、授权对象和可能发起的交易。无法确认的地方单独标记,不要默认安全。
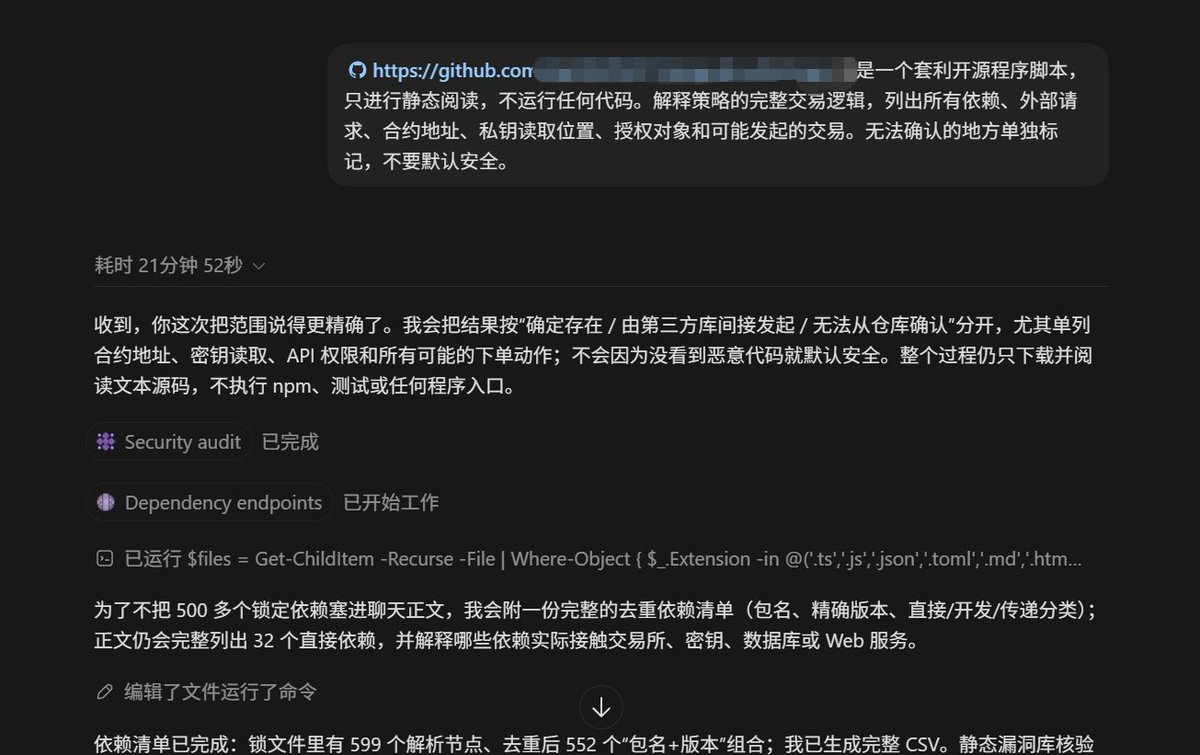
如果策略逻辑确实值得研究,可以让 GPT 按照这个思路,重新写一个只保留必要功能的版本。
能自己重新实现,就没有必要直接运行别人打包好的程序。
不过 GPT 也只能用于初步检查。
恶意内容如果藏在依赖、混淆代码或者二进制文件里,它一样可能看不出来。
交给 GPT 以前,也要删除 .env、私钥、助记词、RPC Key 和真实钱包信息。
三、私钥不是一个普通的配置项
很多链上套利程序都会要求用户把私钥写进 .env。
这很容易让人产生一种错觉:
私钥只是运行程序需要填写的一项配置。
实际上,把私钥交给程序,等于把整个钱包的控制权交给程序。
.env 也不是加密工具。
它只是让私钥没有直接出现在主代码里。程序可以读取,恶意代码同样可以读取。
如果一个策略确实值得小额测试,我个人建议重新创建一套完全独立的钱包:
使用新的助记词 放在独立浏览器环境 只存少量 Gas 和测试资金 不导入主钱包 不和长期资金共用私钥
在原来的 MetaMask 里新建一个地址,不一定算真正隔离。
如果几个地址来自同一套助记词,又放在同一个浏览器和电脑环境里,陌生程序一旦读取到钱包数据,其他账户也可能受到影响。
测试钱包的作用,是限制最坏情况下的损失。
它不能证明软件安全。
如果私钥已经交给过无法确认的软件,测试完成以后就不要继续使用这个钱包。把剩余资产转走,原钱包直接废弃。
四、不索要私钥,也可能通过签名拿到资产权限
有些软件不会让你填写私钥,而是让你连接钱包并签名。
这同样不能放松警惕。
链上常见的 Approve、Permit、Permit2 和 setApprovalForAll,都可能允许其他地址使用钱包里的资产。
其中一些只需要签名,不需要支付 Gas。
没有弹出链上交易,不代表这个操作没有风险。
签名前至少要看清楚:
授权给了哪个地址? 授权的是什么资产? 授权额度是多少? 有没有到期时间? 对方能不能转走钱包里的全部 Token?
能使用精确额度,就不要随手给出无限授权。
测试完成以后,也要检查并取消不再使用的授权。
ScamSniffer 可以帮助识别一部分钓鱼网站、诈骗地址和危险签名,但它只是多一道提醒。
插件没有报警,不代表这次签名一定安全。
五、容易忽略的,往往是一些小工具
除了代码、私钥和签名,还要注意运行项目时接触的其他东西。
来路不明的自建网页、小软件、浏览器插件、输入法和翻译工具,都可能接触你输入、复制或者上传的内容。
确实需要运行陌生程序,可以先放进 Windows Sandbox 或虚拟机,不要直接在存有主钱包的电脑环境里运行。
剪贴板也需要注意。
恶意程序可能识别你复制的钱包地址,再替换成攻击者的地址。
第一次转账先走小额测试,常用地址使用白名单,正式确认时重新核对完整地址,不要只检查首尾几位。
私钥、助记词、验证码和完整配置,也不要放进联网输入法、翻译网站、云笔记或者 AI 对话框。
任何项目只要要求关闭杀毒软件、使用管理员权限,或者复制一段看不懂的 PowerShell 命令运行,我一般直接停。
最后
上一篇建议大家自己搭一个基础监控,我现在仍然坚持这个观点。
因为自己搭建的过程,会迫使你弄清楚数据从哪里来、策略怎么运行、程序到底需要哪些权限。
这和下载一个“一键套利软件”,完全不是一回事。
公开策略可以拿来学习。
公开代码可以交给 GPT 拆解。
确实值得验证,再使用独立钱包和小额资金慢慢测试。
但凡一个项目承诺低风险、高收益、无需理解,唯一的要求却是让你填写私钥,我不会碰。
天上没有掉馅饼。
如果所谓的免费套利工具,最后需要用你的整个钱包作为测试成本,那块馅饼不要也罢。