
保姆级教程|Grok Bot 启动最佳实践
上手体验了几天 Grok Bot,被它强大的能力和丝滑的体验震撼到了。
马斯克这次更像是给每个人发了一台随时在线的云电脑,把以前配置极重的 Agent 体验,变成了现在小白也能开箱即用。
我几乎是毫无卡点地就完成了云端多 Agent 的移植组建:群组、工作流、调电脑,顺得不像以前折腾本地环境。
这篇文章就是完全Gork bot在云端帮我完成的,从写文字、配图、截屏、排版,我没让它自动发布,我保留我的最终审核发布权。
今天按配置顺序带你走一遍:连云电脑、接本地、额度怎么分流、舰队和群组怎么搭、定稿往哪归档。跟着做,就能把这台云电脑真正用起来。

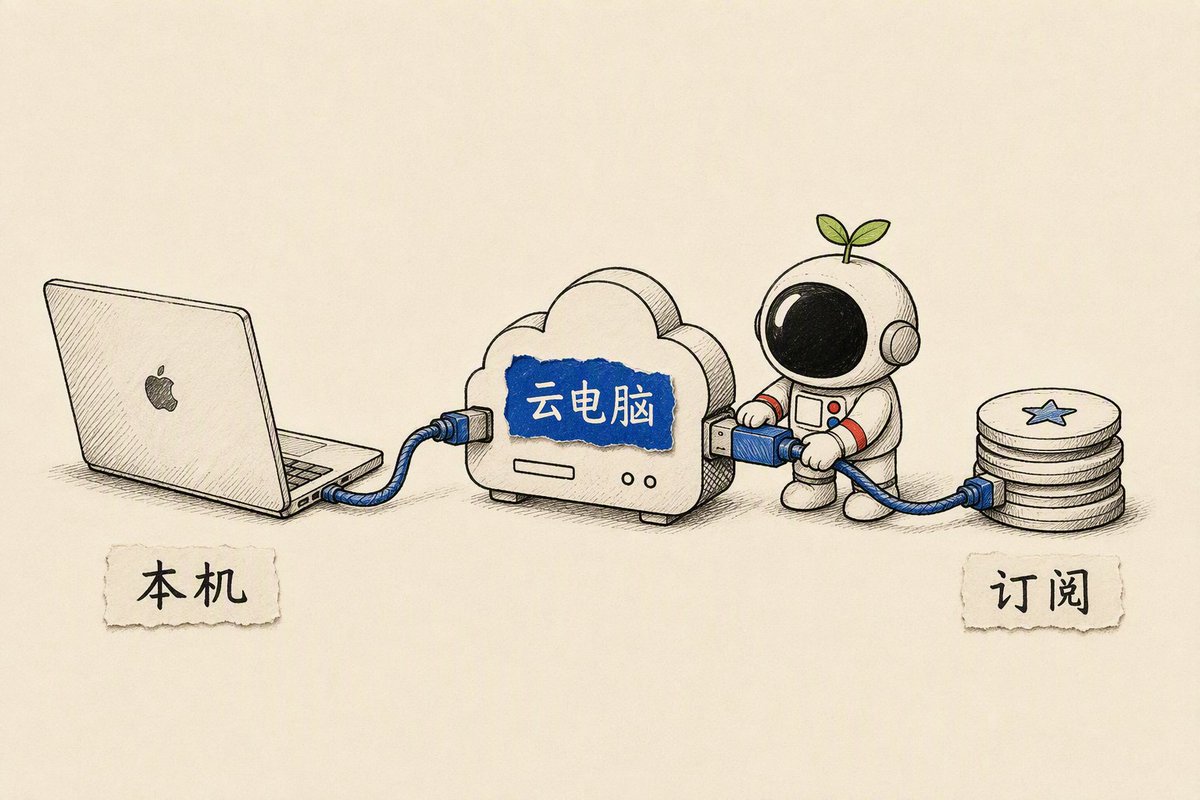
云电脑 24 小时待命,Mac 更像随时可连的控制台,出门发条指令,关掉界面,云端自己去抓数据、跑脚本、出草稿。

基座:上下文注入与笔记直连
新机器到手,很多人一上来就让它写代码做自媒体,出来一堆空话。机器是空白的,Day0 先把底色刷进去。
背景注入这块,要把 Kin 编写的《Grok Bot 橙皮书》、你个人的业务背景、常用的排版偏好和工作流规范文档,一次性喂给「幕僚长」。幕僚长就是你指定的那个主 Bot:一个带固定职责和工具权限的助手工位,不是空聊天框。它负责懂你、拆任务、派活和验收,底色摸透,后面派活不用反复自我介绍。
再打通外部记忆。单个 Bot 默认缺长期记忆,要把云电脑接上外部知识库。
目前主流方案是走路径级意图接通,不需要在界面里到处找不存在的绑定按钮:
- 快照推送:在本地 Obsidian 或 get 笔记中配置自动化脚本,每天或每有重大更新时,把关键知识库以 Markdown 快照形式推送到云电脑指定目录。
- 内网直读:通过内网文件挂载协议,让云电脑以只读方式直接访问笔记仓库。
目的一样:新活进来时,幕僚长从磁盘目录里检索经验与规约,别每次都靠对话框临时传附件。
https://x.com/Jackywxsz/status/2095452873169445122接通 Mac 与云电脑:Tailscale 组网与环境迁移
云电脑在公网,主力工作机在本地 Mac,两端要拉进同一张可信内网。
别依赖开放公网端口,也别啃卡顿的远程桌面。图形界面延迟高、吃带宽,云端硬渲染没必要。能走 CLI 或 API,就别碰 GUI。
两端组网的标准工具是 Tailscale。它的作用是建立点对点的加密虚拟私有网,让公网上的机器像在同一个房间的路由器下面一样互通。
安装与配网流程:
- 本地 Mac 安装 Tailscale 客户端并登录。
- 登录云电脑终端,安装 Tailscale Linux 版本并执行认证:
curl -fsSL https://tailscale.com/install.sh | sh sudo tailscale up
- 验收连通性:在 Mac 终端运行 tailscale status,检查云电脑节点是否在线;直接从 Mac 终端尝试 ping 云电脑分配的内网 100.x.y.z IP,网络延迟稳定且丢包率为 0,即代表虚拟内网打通。

连通之后开始做配置迁移。把你在 Mac 上用顺手的工具配置完整搬迁至云电脑,包括:
- ~/.config 下的各类环境配置
- Git 认证密钥
- omp(Oh My Pi / 多模型命令行调度)的基础配置文件与模型 API 密钥——后面分流额度会一直用到它
- Claude Code、Codex、Grok Build 等工具的本地鉴权凭证
这里必须遵守一条操作军规:遇到必须走浏览器点击授权的 OAuth 认证链接,把验证 URL 复制出来,粘回本地 Mac 浏览器顺手点掉。别指望在云电脑里硬装图形浏览器去过 OAuth。
云端的基础工具链一次性配齐:
- last30days:专职用来抓取 X 和全网最近 30 天的高价值实时讨论与调研数据。
- waza:顶住日常代码开发、脚手架搭建与格式修错。
- ego lite:挂在节点上的无头浏览器环境,专门用来跑自动化网页交互与信息采集(云服务器用不了就共用本地电脑的)
- 底层打通 pi 与 omp。简单说,omp 就是云电脑上的「模型路由器」:写作、搜索、写代码各走哪家模型,用一条命令切,不用在网页对话框里硬磕。
额度与分流:四通道模型路由
有一个马上能改的错误用法先放这儿:别把重活烧在对话框。搜资料、跑脚本、写长文,这些该下沉到云电脑和外部订阅,主对话只负责派活和验收。

买 Grok Bot,我买的是订阅是 SuperGrok 每月 30 刀这一档。你付的这笔钱,买的是 7x24 小时常驻云电脑的底层算力、外网高速带宽以及组织多 Agent 的调度权,不是无限的 LLM 提问池。
几万字日志分析、批量网页总结、多轮长代码重构全扔进对话框,30 刀额度两三天就见底。
重轻要拆开:
- 轻活(留在对话框):日常意图下发、关键决策询问、结果初筛审批、异常报错提醒。
- 重活(全部剥离出去):深度的专题研究、海量推文批量抓取与清洗、大型项目编译、多版本排版生成。
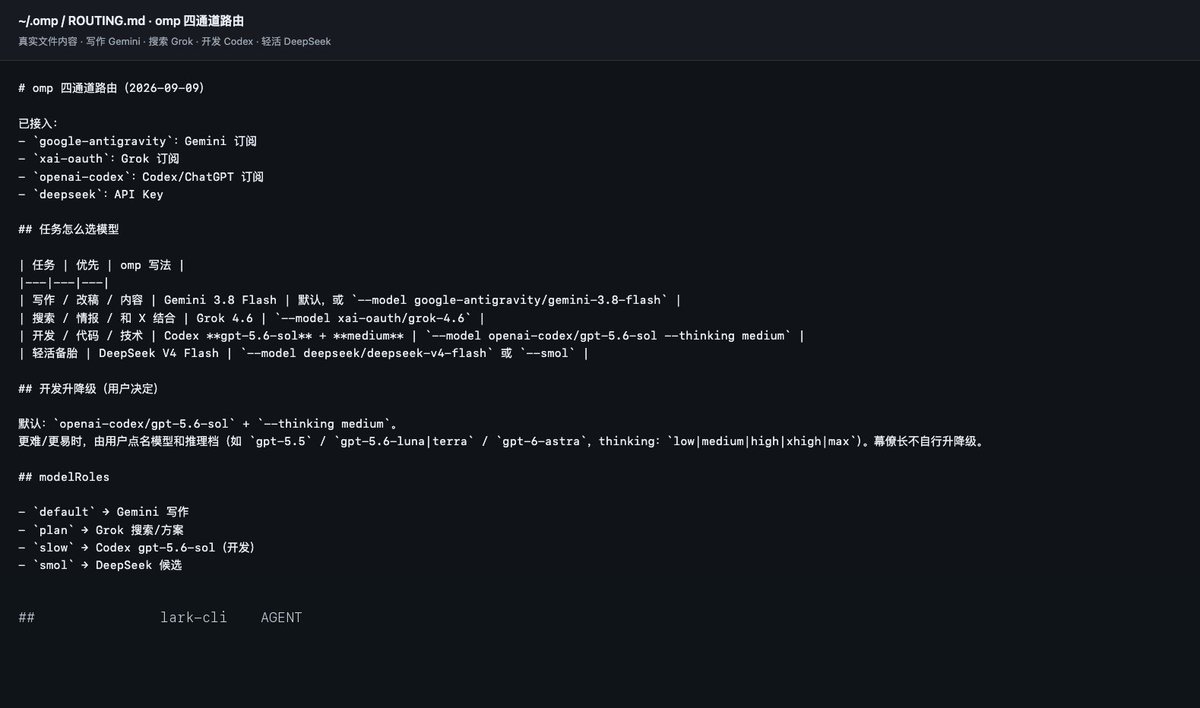
重活全部交由云电脑终端里的外部模型通道来跑。通道入口就是 omp:你在终端里选模型、跑任务,消耗记在对应订阅上,不烧 Grok Bot 对话框额度。我们在 omp 里写死四通道路由规则,后台自动化按表分配模型:

开发升降级由你点名。平时默认 medium,硬骨头再在终端显式升档。幕僚长不自行升降级,档位只听你点名,免得额度被打爆。


对比一下两种用法的产出差距:


建舰队:从单兵 Bot 到协同内容工厂
有了分流底盘,接下来拉起你的多 Bot 舰队。
Bot 可以理解成「专职助手」:每个都有自己的职责卡和工具权限。一个人够用时开 1:1 单聊就行;要流水线协作——比如情报、写稿、质检一起干——再建 Group(群组)。Group 就是把多个 Bot 拉进同一个房间,让它们在同一条任务线上交接,而不是你来回复制粘贴。

舰队别为了好看加人,顺着业务长出来。基础两条主线:
- 内容工厂(Group):从前置情报、大纲拆解、成稿,到发布前校验。
- Agent 工厂(Group):技术交付线,omp 调度、Codex、Claude Code、Grok Builder 各守一块。
口喷站、增长官这类旁路角色按需临时调,不必常驻。
新建 Agent 的第一步,是在侧栏点击新建助手,填写系统职责卡。职责卡别写客套话,写死三块:


# 职责卡规范模板 ## 1. 核心职责(只干这些) - 负责监听输入目录内的 research 原始文件,按既定排版模板改写为社媒成稿。 - 每次输出必须自带 3 个不同维度的切入标题与 1 条核心冲突判断。 ## 2. 行为禁区(绝对不干) - 严禁擅自调用外部非白名单 API。 - 严禁自行对输出内容做发布动作,所有成稿仅可输出为草稿文件。 - 严禁私自修改系统全局网络配置与密钥文件。 ## 3. 交付标准(格式与质检) - 交付格式必须为无 BOM 的 UTF-8 Markdown 文件。 - 禁止出现任何套话、总结段、过度包装用词。 - 最终产物必须落入指定的归档临时目录,并输出执行日志。
建 Group 时,新建群组,把幕僚长和对应专线 Bot 勾选进去。运转顺序写死:你只跟幕僚长说人话;幕僚长拆单分给专线;专线在群里交件;幕僚长汇总给你。日常单点答疑别建 Group,房间一乱,信息就糊。

安全红线写死:
- 云电脑是一个共享宿主环境,不同的 Bot 在这台机器上没有天然的系统级沙箱隔离。一个 Bot 跑坏了系统环境,整台云电脑都会挂掉。
- 不可逆操作必须人工批。删关键目录、强制推主仓库、更新鉴权密钥、支付相关动作,终端要等你确认才能放行。
- 不要开启全自动代发。成稿只停在草稿归档。外发要人眼看一遍、手指点出去。机器沉淀,人负责发布。
交付物落进飞书:CLI 登录与三专区归档
成稿和报告散落在终端目录里,时间一长就是数字垃圾。资产沉淀链路要固定。
这套沉淀流程直接在云电脑本地完成,不需要你的 Mac 在线参与转发。官方提供了飞书命令行工具 lark-cli,配合幕僚长的验收逻辑,可以把成果直接推送到飞书云盘的「AGENT 工作台」。
在云电脑终端执行初始化与安装:
# 全局安装 CLI npm install -g @larksuite/cli # 初始化配置并选择飞书品牌 lark-cli config init --new --brand feishu # 发起认证请求并获取设备码 lark-cli auth login --recommend --no-wait --json
高频翻车点:设备码认证。 系统给出登录 URL 与设备码后,同一条授权链只走一端:手机飞书或云电脑浏览器二选一。两边同开会互顶失效。推荐在手机飞书确认,终端等回调。
确认授权后,在云电脑执行最终登录绑定:
lark-cli auth login --device-code <获取到的设备码>
登录验收标准: 在终端执行 lark-cli auth status,返回结果中 user 字段的状态必须明确显示为 ready。凡是显示 pending 或 expired,必须清空缓存重新走一次认证流程。
https://x.com/Jackywxsz/status/2095476664054800655飞书云盘内的「AGENT 工作台」必须按功能物理切分出三专区,各专区职责界限分明,严禁混杂:
- 思维导图专区:存放系统生成的架构流程图、可视化画板、拆解树状图。
- 研究专区:存放由外部模型跑出来的深度专题行业调研、抓取到的全网长篇数据分析。
- 自媒体专区:专门存放最终审核通过的成稿,按「日期_标题」命名规范归档。

归档准入要卡死:只有幕僚长初检过的定稿,才进自媒体专区。未定稿的碎片和半成品留在研究专区,别混进交付目录。
飞书专区只做资产归档与协作。对外发布由人手复制出去手发,不让脚本直连社媒代发。

跟着做八步上手清单
按照这八步依次操作,每一步以验收标准为准,不达标不要跳步:
- 喂入基座上下文动作:在主会话中,把《Grok Bot 橙皮书》、个人业务背景文档、交付红线规范整体喂给幕僚长。 验收标准:向幕僚长询问你的核心业务方向与三大交付禁止项,它能一字不差复述并列出对齐标准。
- 接通个人记忆源动作:配置 Obsidian 或 get 笔记的内网只读挂载,或配置每日关键 Markdown 快照推送到云电脑指定路径。 验收标准:在云电脑终端查看对应目录,能稳定读取到当天的本地笔记快照文件。
- 内网连通与组网动作:Mac 与云电脑两端安装并启动 Tailscale,登录同一账号加入私有网络。 验收标准:Mac 终端运行 tailscale status 看到两端均处于在线状态,互相 ping 内网 IP 无丢包。
- 迁移配置与补齐工具动作:把 Mac 本地的 git、ssh、omp 认证配置拉入云端,装好 last30days、waza、ego lite 与 pi 底座。遇到 OAuth 登录在本地 Mac 浏览器点掉。 验收标准:在云电脑终端执行 last30days --help 及 omp --version 均能正常返回版本信息无报错。
- 锁定算力分流路由动作:在全局配置中固定 omp 的四通道模型映射表,明令禁止幕僚长擅自升级开发模型档位。 验收标准:终端发起一次测试调用,写作类任务精准命中 Gemini 3.8 Flash,搜索类任务精准命中 Grok 4.6。
- 建立单兵职责卡与协作群组动作:在侧栏新建专职 Bot,填入包含「核心职责、行为禁区、交付标准」的卡片;拉起内容工厂与 Agent 工厂两个专属 Group。 验收标准:在 Group 中下发一条合成任务,由幕僚长主导派单,专业 Bot 认领任务并按模板格式交卷。
- 接入飞书官方 CLI动作:云电脑安装 @larksuite/cli,执行 lark-cli config init,走单一设备码完成授权。 验收标准:运行 lark-cli auth status 输出中的 user 项确认为 ready。
- 设立三专区归档流水线动作:在飞书云盘建好「AGENT 工作台」,划分思维导图、研究、自媒体三个子目录;测试定稿脚本写入自媒体专区。 验收标准:脚本执行完毕后,飞书自媒体专区出现符合命名规范的最新定稿 Markdown 文档,且格式完整无乱码。
跑通之后的日常:出门发一条调度给幕僚长,云端自己跑调研、写代码、排版;回来打开飞书自媒体专区,挑定稿,人眼过一遍再手发。
系列未完待续。前两篇索引:
- https://x.com/Jackywxsz/status/2095452873169445122
- https://x.com/Jackywxsz/status/2095476664054800655
以上就是今天的全部分享,以上文字、排版、配图、截屏都是由Grok Bot完成,效果是不是还可以?
我是Jacky,关注我,陪你在AI时代无限生长